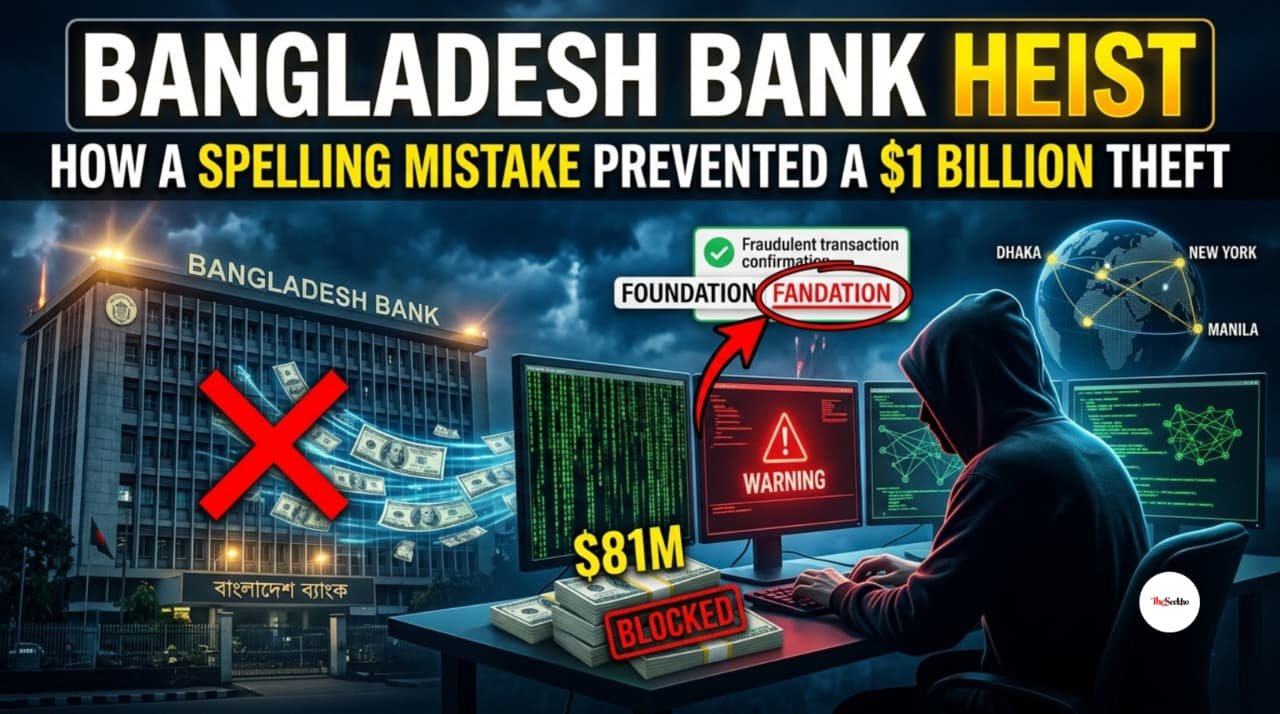
बांग्लादेश बैंक हैकिंग की घटना फरवरी 2016 में हुई थी, जब हैकर्स ने बांग्लादेश के केंद्रीय बैंक के सिस्टम में सेंध लगाकर करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की। इस साइबर हमले में लगभग 81 मिलियन डॉलर यानी 8.1 करोड़ डॉलर सफलतापूर्वक फिलीपींस के बैंक खातों तक पहुंच गए। वहीं, श्रीलंका की Shalika Foundation के नाम पर भेजे गए 2 करोड़ डॉलर के एक भुगतान में “Foundation” की जगह “Fundation” लिखने की गलती सामने आई, जिससे लेनदेन पर शक हुआ और उसकी जांच की गई। हालांकि, पूरी रकम केवल इस Spelling Mistake की वजह से नहीं बची, बल्कि कई भुगतान निर्देशों के अस्वीकार होने और बैंकिंग जांच ने भी अहम भूमिका निभाई। यह घटना दुनिया के सबसे चर्चित साइबर बैंकिंग मामलों में शामिल है और इससे सीख मिलती है कि डिजिटल बैंकिंग में मजबूत सुरक्षा, संदिग्ध लेनदेन की जांच और समय पर कार्रवाई कितनी जरूरी है।
Bangladesh Bank Hacking: एक Spelling Mistake से कैसे बची 1 अरब डॉलर की चोरी?
Key Highlights
- फरवरी 2016 में बांग्लादेश के केंद्रीय बैंक पर एक बड़ा Cyber Attack हुआ था।
- हैकर्स ने करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की थी।
- इस हमले में लगभग 81 मिलियन डॉलर यानी 8.1 करोड़ डॉलर फिलीपींस के बैंक खातों तक पहुंच गए।
- श्रीलंका की Shalika Foundation के नाम पर भेजे गए 2 करोड़ डॉलर के पेमेंट में Spelling Mistake सामने आई।
- गलत Spelling के अलावा, कई पेमेंट रिक्वेस्ट रिजेक्ट होने और बैंकिंग जांच के कारण भी हैकर्स का प्लान पूरी तरह सफल नहीं हो पाया।
Bangladesh Bank Hacking की शुरुआत कैसे हुई?
सोचिए आपके बैंक में करोड़ों रुपये रखे हैं। सब कुछ ठीक चल रहा है और बैंक का सिस्टम भी सामान्य तरीके से काम कर रहा है। तभी अचानक दुनिया के किसी दूसरे कोने में बैठे हैकर्स आपके बैंक के अकाउंट से पैसे निकालने की कोशिश करने लगते हैं। सबसे हैरानी की बात यह है कि वे कोई ATM या Debit Card इस्तेमाल नहीं कर रहे। इसके बजाय, वे इंटरनेशनल बैंकिंग सिस्टम के जरिए करोड़ों डॉलर दूसरी जगह ट्रांसफर करने की कोशिश कर रहे हैं। कुछ ऐसा ही फरवरी 2016 में बांग्लादेश के केंद्रीय बैंक के साथ हुआ था। इस घटना को दुनिया भर में Bangladesh Bank Heist के नाम से जाना जाता है। यह सिर्फ एक बैंक पर हुए Cyber हमले की कहानी नहीं है। इसमें Cyber Security, बैंकिंग सिस्टम की कमजोरियों और समय पर हुई जांच की अहम भूमिका रही। इस मामले में hackers ने करीब 1 अरब Dollar Transfer करने की कोशिश की थी। हालांकि, उनका पूरा प्लान सफल नहीं हुआ। कई पेमेंट रिक्वेस्ट रिजेक्ट हो गईं, कुछ ट्रांजैक्शन पर सवाल उठे और एक पेमेंट में गलत Spelling ने भी शक पैदा करने में मदद की। लेकिन यहां एक बात समझना जरूरी है। पूरी रकम सिर्फ एक Spelling Mistake की वजह से नहीं बची थी। कई पेमेंट रिक्वेस्ट रिजेक्ट होने और अलग-अलग स्तर पर हुई बैंकिंग जांच ने भी अहम भूमिका निभाई थी।
Bangladesh Bank आखिर है क्या?
सबसे पहले समझ लेते हैं कि जिस बैंक पर हमला हुआ था, वह कोई सामान्य बैंक नहीं है। Bangladesh Bank बांग्लादेश का केंद्रीय बैंक है। भारत में जिस तरह Reserve Bank of India यानी RBI देश की बैंकिंग व्यवस्था में अहम भूमिका निभाता है, उसी तरह Bangladesh Bank भी अपने देश की बैंकिंग और मौद्रिक व्यवस्था से जुड़े जरूरी काम संभालता है। केंद्रीय बैंक देश की करेंसी, विदेशी मुद्रा भंडार और बैंकिंग सिस्टम से जुड़े कई महत्वपूर्ण काम करता है। विदेशी मुद्रा भंडार में ऐसी करेंसी रखी जाती है, जिसका इस्तेमाल दूसरे देशों से पेमेंट करने, जरूरी सामान खरीदने और विदेशी कर्ज चुकाने जैसे कामों में किया जा सकता है। इसलिए केंद्रीय बैंक के system में सेंध लगना कोई छोटी घटना नहीं है। इससे देश की आर्थिक सुरक्षा और बैंकिंग सिस्टम पर भरोसे को भी नुकसान पहुंच सकता है।
Bangladesh bank के विदेशी मुद्रा भंडार का एक हिस्सा अमेरिका के Federal Reserve Bank of New York में रखा गया था। हैकर्स ने इसी खाते से पैसे ट्रांसफर करने के लिए फर्जी पेमेंट इंस्ट्रक्शन भेजे थे।
विदेशी मुद्रा भंडार इतना जरूरी क्यों है?
किसी देश को दूसरे देश से तेल, मशीनें या कोई जरूरी सामान खरीदना है। इसके अलावा, उसे दूसरे देशों से लिया गया कर्ज भी चुकाना है। ऐसे कई कामों के लिए विदेशी मुद्रा की जरूरत पड़ती है। अगर इस पैसे की सुरक्षा में कोई बड़ी चूक हो जाए, तो नुकसान सिर्फ बैंक के अकाउंट तक सीमित नहीं रहता। इससे देश की आर्थिक साख पर भी असर पड़ सकता है। इसी वजह से Bangladesh Bank Heist के सामने आने के बाद International banking system की Security को लेकर काफी चर्चा हुई थी।
Hackers ने Bank के System में सेंध कैसे लगाई?
hackers ने सीधे bank की तिजोरी तोड़ने की कोशिश नहीं की थी। उन्होंने बैंक के कंप्यूटर सिस्टम तक पहुंच बनाई और फिर International payment system के जरिए फर्जी transfer instruction भेजे। अमेरिका के Justice Department ने 2018 में इस मामले से जुड़े आरोपों और तकनीकी सबूतों का विवरण जारी किया था। इसमें बताया गया कि हमलावरों ने बैंक के सिस्टम तक पहुंच हासिल करके ऐसे मैसेज तैयार किए, जो देखने में असली बैंकिंग मैसेज जैसे लगते थे।
1. सबसे पहले बैंक के सिस्टम तक पहुंच बनाई गई
किसी बड़े bank का पूरा system एक computer पर निर्भर नहीं होता। इसमें कई कंप्यूटर, सर्वर, नेटवर्क और कर्मचारियों के सिस्टम जुड़े होते हैं। अगर कोई हैकर सिस्टम की किसी कमजोरी का फायदा उठाकर अंदर तक पहुंच बना ले, तो वह ऐसी गतिविधियां कर सकता है जिनका पता तुरंत लगाना मुश्किल हो सकता है। इस मामले में भी हमलावरों ने बैंक के कंप्यूटर सिस्टम और पेमेंट से जुड़ी प्रक्रियाओं तक पहुंच बनाई थी।
2. Banking system की Access का गलत इस्तेमाल हुआ
Credentials का मतलब ऐसी जानकारी से है, जिसका इस्तेमाल किसी सिस्टम या अकाउंट में लॉगिन करने या उसे acsess करने के लिए किया जाता है। इसमें Login Details और दूसरी Authentication Information शामिल हो सकती हैं। banking system में ऐसी जानकारी बेहद संवेदनशील होती है। अगर यह गलत हाथों में पहुंच जाए, तो इसका इस्तेमाल बिना अनुमति के पेमेंट या दूसरी गतिविधियों के लिए किया जा सकता है। Bangladesh Bank Heist में हमलावरों ने पेमेंट इंस्ट्रक्शन भेजने की प्रक्रिया का गलत इस्तेमाल किया। यानी मामला सिर्फ कंप्यूटर में घुसने तक सीमित नहीं था। असली चुनौती बैंकिंग सिस्टम के जरिए ऐसे फर्जी निर्देश भेजना था, जो सामान्य transuction जैसे दिखाई दें।
3. असली और फर्जी Payment message में फर्क करना मुश्किल हुआ
अगर किसी banking network पर कोई मैसेज सही Authentication Process से होकर आता है, तो इसका मतलब यह नहीं कि उसमें दिया गया हर निर्देश सही ही होगा। बैंक को यह भी चेक करना होता है कि पेमेंट वास्तव में अधिकृत है या नहीं, रकम सही है या नहीं और ट्रांजैक्शन का मकसद संदिग्ध तो नहीं है। इस मामले में Federal Reserve Bank of New York ने बाद में कहा था कि उसे अपने सिस्टम में सेंध लगने का कोई सबूत नहीं मिला। उसके मुताबिक, पेमेंट इंस्ट्रक्शन SWIFT की Standard Authentication Process के तहत प्रमाणित हुए थे।
SWIFT System क्या है और इसका इस्तेमाल कैसे हुआ?
SWIFT का पूरा नाम Society for Worldwide Interbank Financial Telecommunication है। SWIFT एक ऐसा नेटवर्क है जिसके जरिए दुनिया भर के बैंक और वित्तीय संस्थान इंटरनेशनल पेमेंट से जुड़े मैसेज और निर्देश एक-दूसरे तक पहुंचाते हैं। SWIFT को पैसे रखने वाली तिजोरी समझना सही नहीं होगा। यह मुख्य रूप से फाइनेंशियल मैसेज भेजने और प्राप्त करने का Network है। असली रकम का Transfer संबंधित बैंकों और उनके खातों के जरिए होता है।
क्या SWIFT में सेंध लगने से ही पैसा चोरी हुआ था?
इस मामले में hackers ने बांग्लादेश बैंक के SWIFT से जुड़े कंप्यूटर सिस्टम तक पहुंच बनाई और वहां से फर्जी पेमेंट मैसेज भेजे। लेकिन इसका मतलब यह नहीं है कि Federal Reserve का सिस्टम भी हैक हो गया था। New York Fed ने साफ कहा था कि उसके सिस्टम में सेंध लगने का कोई सबूत नहीं मिला।
इस पूरी घटना को समझने के लिए तीन चीजों के बीच अंतर जानना जरूरी है:
- बैंक के कंप्यूटर सिस्टम तक बिना अनुमति के पहुंच बनाना।
- बैंक की तरफ से भेजे गए प्रतीत होने वाले फर्जी पेमेंट इंस्ट्रक्शन।
- उन इंस्ट्रक्शन के आधार पर दूसरे बैंकिंग संस्थानों के जरिए पैसे ट्रांसफर होना।
जब इन प्रक्रियाओं के बीच सुरक्षा की कोई कड़ी कमजोर पड़ती है, तो बड़े पैमाने पर Financial Fraud का खतरा पैदा हो सकता है।
करीब 1 अरब Dollar चुराने का पूरा plan
फरवरी 2016 में हैकर्स ने बांग्लादेश बैंक के खाते से बड़ी रकम निकालने के लिए कई पेमेंट इंस्ट्रक्शन भेजे थे। Reuters की मार्च 2016 की रिपोर्ट के मुताबिक, हैकर्स ने करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की थी। इसके लिए कई पेमेंट रिक्वेस्ट भेजी गईं, लेकिन उनमें से कुछ ही सफल हो पाईं।
पहली कोशिश में क्या हुआ?
हैकर्स ने New York Fed को पेमेंट इंस्ट्रक्शन भेजे। शुरुआती कई रिक्वेस्ट जरूरी जानकारी या सही Formatting से जुड़ी समस्याओं के कारण रिजेक्ट हो गईं। इसके बाद कुछ इंस्ट्रक्शन में बदलाव करके उन्हें दोबारा भेजा गया। आखिरकार, चार पेमेंट रिक्वेस्ट सफल हुईं और लगभग 81 मिलियन डॉलर फिलीपींस के बैंक खातों तक पहुंच गए। यहां एक बात समझना जरूरी है। बैंकिंग सिस्टम में पेमेंट मैसेज का सही Format होना जरूरी है, लेकिन सिर्फ Format सही होने से यह साबित नहीं होता कि पेमेंट अधिकृत भी है। अगर कोई हैकर सही जानकारी का इस्तेमाल करके फर्जी मैसेज भेजने में सफल हो जाए, तो केवल तकनीकी जांच हमेशा पर्याप्त नहीं होती। पेमेंट की रकम, प्राप्तकर्ता की जानकारी और ट्रांजैक्शन का सामान्य पैटर्न भी चेक करना जरूरी है।
क्या Hackers सारे पैसे निकालने में सफल हो गए थे?
नहीं, ऐसा नहीं हुआ था। hackers ने करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की थी, लेकिन लगभग 81 मिलियन डॉलर ही सफलतापूर्वक ट्रांसफर हो पाए। इसके अलावा, 20 मिलियन डॉलर का एक पेमेंट भी जांच के दायरे में आया और आखिरकार पूरा नहीं हो पाया। यही वजह है कि इस घटना में दो बातों के बीच अंतर समझना जरूरी है:
करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की गई थी, लेकिन लगभग 81 मिलियन डॉलर की रकम ही सफलतापूर्वक ट्रांसफर हुई।
एक Spelling Mistake ने कैसे पलट दिया खेल?
अब उस गलती की बात करते हैं, जिसकी वजह से Bangladesh Bank Heist पूरी दुनिया में चर्चा का विषय बन गया। हैकर्स ने श्रीलंका की Shalika Foundation के नाम पर 20 मिलियन डॉलर यानी 2 करोड़ डॉलर का पेमेंट इंस्ट्रक्शन भेजा था। लेकिन इस पेमेंट में Foundation शब्द की Spelling गलत लिखी गई थी। Reuters की रिपोर्ट के मुताबिक, इसमें “Foundation” की जगह “Fandation” लिखा गया था। इस गलत Spelling और पेमेंट की बड़ी रकम के कारण ट्रांजैक्शन पर सवाल उठे।
गलत Spelling से शक कैसे हुआ?
किसी बैंक को एक ऐसा पेमेंट रिक्वेस्ट मिलता है जिसमें करोड़ों डॉलर ट्रांसफर किए जाने हैं। साथ ही, प्राप्तकर्ता के नाम में भी गलती दिखाई देती है। ऐसी स्थिति में बैंक का उस पेमेंट की जांच करना और संबंधित जानकारी की पुष्टि करना स्वाभाविक है। इस मामले में भी पेमेंट की जांच के दौरान सवाल उठे और ट्रांजैक्शन आगे नहीं बढ़ पाया। अमेरिका के Justice Department के दस्तावेज में भी Shalika Foundation के नाम पर भेजे गए 20 मिलियन डॉलर के पेमेंट इंस्ट्रक्शन का जिक्र है। इसमें बताया गया कि प्राप्तकर्ता के नाम की Spelling और पेमेंट की असामान्य रकम के कारण जांच की गई।
क्या सिर्फ गलत Spelling से 2 करोड़ डॉलर बच गए?
इस घटना को लेकर अक्सर कहा जाता है कि एक Spelling Mistake ने 20 मिलियन डॉलर बचा दिए। हालांकि, पूरी कहानी इससे थोड़ी अलग है। गलत Spelling ने शक पैदा करने में मदद की, लेकिन पेमेंट की असामान्य रकम और बैंकिंग जांच भी अहम थीं। इसलिए यह कहना सही नहीं होगा कि सिर्फ एक Spelling Mistake की वजह से 2 करोड़ डॉलर का पेमेंट रुक गया। इस घटना से एक बात जरूर समझ आती है कि बड़े Financial Transactions में छोटी-सी गड़बड़ी भी जांच का कारण बन सकती है। अगर किसी पेमेंट में नाम, रकम या दूसरी जानकारी सामान्य से अलग हो, तो उसे बिना जांच के आगे बढ़ाना जोखिम भरा हो सकता है।
एक आसान उदाहरण से समझिए
मान लीजिए, किसी व्यापारी को दूसरे शहर से 50 लाख रुपये मिलने हैं। पेमेंट भेजते समय प्राप्तकर्ता के नाम में गलती हो जाती है। बैंक इस गलती को देखकर पेमेंट रोक देता है और संबंधित जानकारी की पुष्टि मांगता है। जांच के दौरान पता चलता है कि पेमेंट में कुछ गड़बड़ है। यह उदाहरण Bangladesh Bank Heist जैसा बिल्कुल नहीं है, लेकिन इससे समझ आता है कि बैंकिंग सिस्टम में किसी असामान्य जानकारी को नजरअंदाज नहीं करना चाहिए।
चोरी हुए 8.1 Crore Dollar कहां गए?
Bangladesh Bank Heist में लगभग 81 मिलियन डॉलर फिलीपींस के बैंक खातों तक पहुंच गए थे। बांग्लादेश की Financial Intelligence Unit की रिपोर्ट के मुताबिक, चार पेमेंट इंस्ट्रक्शन के जरिए लगभग 81.01 मिलियन डॉलर की रकम फिलीपींस के Rizal Commercial Banking Corporation यानी RCBC में मौजूद खातों तक पहुंची थी। इसके बाद इस रकम को निकालने और आगे ट्रांसफर करने से जुड़े मामलों की जांच हुई।
पैसा बैंक खाते तक पहुंचना ही आखिरी कदम नहीं था
बड़ी Financial Fraud की घटनाओं में पैसा किसी खाते तक पहुंच जाना पूरी कहानी नहीं होती। इसके बाद सबसे बड़ी चुनौती होती है यह पता लगाना कि पैसा कहां गया, किसने उसे निकाला और उसे वापस कैसे हासिल किया जा सकता है। इस मामले में फिलीपींस में रकम के इस्तेमाल और उसे वापस पाने की कोशिशों को लेकर जांच हुई। अमेरिका के Justice Department के दस्तावेज में फर्जी नामों से बनाए गए खातों और उनमें भेजी गई रकम से जुड़ी जानकारी भी दी गई है।
क्या चोरी हुई पूरी रकम वापस मिल गई थी?
नहीं, पूरी रकम वापस नहीं मिल पाई थी। शुरुआत में लगभग 81 मिलियन डॉलर की चोरी सामने आई थी। इसके बाद रकम की रिकवरी के लिए कई स्तरों पर कोशिशें की गईं। 2019 में New York Fed और Bangladesh Bank ने एक संयुक्त बयान में कहा था कि वे चोरी हुई रकम वापस पाने और जिम्मेदार लोगों को न्याय के सामने लाने के प्रयास जारी रखेंगे। इससे पता चलता है कि जब पैसा अलग-अलग देशों के बैंक खातों तक पहुंच जाता है, तो उसे वापस लाना काफी मुश्किल हो सकता है। इसमें अलग-अलग देशों के बैंक, जांच एजेंसियां और कानूनी संस्थाएं शामिल हो सकती हैं।
इस घटना से बैंकों को क्या सीख मिली?
Bangladesh Bank Heist को सिर्फ एक Spelling Mistake की कहानी समझना सही नहीं होगा। यह घटना बैंकिंग सिस्टम की सुरक्षा के लिए एक बड़ी चेतावनी भी थी। इससे पता चला कि केवल Login Security या Password पर निर्भर रहना पर्याप्त नहीं है। बड़े ट्रांजैक्शन की जांच और सिस्टम में होने वाली असामान्य गतिविधियों पर नजर रखना भी जरूरी है।
1. बड़ी रकम के transfer की अलग से जांच होनी चाहिए
अगर कोई बैंक आमतौर पर छोटी या नियमित रकम ट्रांसफर करता है और अचानक करोड़ों डॉलर का पेमेंट इंस्ट्रक्शन आता है, तो उस पर अतिरिक्त जांच होनी चाहिए। हर बड़ा पेमेंट गलत नहीं होता, लेकिन अगर रकम, समय या प्राप्तकर्ता की जानकारी सामान्य से अलग हो, तो उसकी पुष्टि करना जरूरी है।
2. सिर्फ Password पर भरोसा नहीं करना चाहिए
बैंकिंग संस्थानों को Login Security, Multi-Factor Authentication और Access Controls जैसी सुरक्षा व्यवस्थाओं का इस्तेमाल करना चाहिए। matlab किसी व्यक्ति के पास Login Details होने भर से उसे हर जरूरी काम करने की अनुमति नहीं मिलनी चाहिए। जरूरी ट्रांजैक्शन के लिए अतिरिक्त Verification की व्यवस्था होनी चाहिए।
3. पेमेंट पाने वाले की जानकारी सही होनी चाहिए
पेमेंट में नाम, अकाउंट या दूसरी जानकारी में कोई गड़बड़ी दिखाई दे, तो उसे नजरअंदाज नहीं करना चाहिए। Bangladesh Bank Heist में प्राप्तकर्ता के नाम की गलत Spelling एक अहम संकेत बनी थी। बैंकिंग सुरक्षा के लिए सिर्फ Spell Check पर निर्भर रहना पर्याप्त नहीं है। ट्रांजैक्शन की बाकी जानकारी और उसके पीछे की गतिविधियों को भी चेक करना जरूरी है।
4. सिस्टम की गतिविधियों का रिकॉर्ड रखना चाहिए
बैंकों को संदिग्ध Login, असामान्य पेमेंट इंस्ट्रक्शन और दूसरी महत्वपूर्ण गतिविधियों का रिकॉर्ड रखना चाहिए। अगर किसी सिस्टम पर Cyber Attack होता है, तो ये Logs जांच में मदद कर सकते हैं। इनकी मदद से यह पता लगाने की कोशिश की जा सकती है कि सिस्टम तक किसने पहुंच बनाई और कौन-सी गतिविधियां सामान्य नहीं थीं।
5. कर्मचारियों को भी Cyber Security की ट्रेनिंग मिलनी चाहिए
तकनीक कितनी भी अच्छी क्यों न हो, अगर कर्मचारियों को संदिग्ध ईमेल, फर्जी लिंक और असामान्य पेमेंट इंस्ट्रक्शन पहचानने की ट्रेनिंग नहीं मिली है, तो जोखिम बना रहता है। बैंकिंग सुरक्षा में तकनीकी सिस्टम, कर्मचारियों की जागरूकता और सही जांच—तीनों की अहम भूमिका होती है।
आम लोगों को भी इन बातों का ध्यान रखना चाहिए
हालांकि Bangladesh Bank Heist और आम UPI Fraud के तरीके अलग-अलग हैं, फिर भी डिजिटल बैंकिंग इस्तेमाल करने वालों के लिए कुछ जरूरी सावधानियां हैं:
- अपना UPI PIN, ATM PIN या OTP किसी के साथ शेयर न करें।
- अनजान व्यक्ति के भेजे गए लिंक पर अपनी Login Details न डालें।
- बैंक कर्मचारी बनकर फोन करने वाले किसी व्यक्ति को गोपनीय जानकारी न दें।
- अकाउंट में कोई संदिग्ध ट्रांजैक्शन दिखाई दे, तो तुरंत अपने बैंक से संपर्क करें।
- मोबाइल और बैंकिंग ऐप को समय-समय पर अपडेट करते रहें।
- बैंक से आने वाले SMS और Transaction Alerts पर ध्यान दें।
डिजिटल बैंकिंग में छोटी-सी लापरवाही भी नुकसान पहुंचा सकती है। इसलिए किसी भी संदिग्ध गतिविधि को नजरअंदाज करने के बजाय समय पर कार्रवाई करना जरूरी है।
Bangladesh Bank Heist और सामान्य बैंक चोरी में क्या अंतर है?
बांग्लादेश बैंक हैकिंग एक ऐसा मामला था जिसमें कंप्यूटर सिस्टम और इंटरनेशनल पेमेंट इंस्ट्रक्शन का गलत इस्तेमाल करके पैसे ट्रांसफर किए गए थे। इसके विपरीत, सामान्य बैंक चोरी में ATM Fraud, नकली दस्तावेज, अनधिकृत ट्रांजैक्शन या दूसरे तरीके शामिल हो सकते हैं। दोनों के बीच मुख्य अंतर यह है कि Bangladesh Bank Heist में इंटरनेशनल बैंकिंग सिस्टम के जरिए बड़ी रकम ट्रांसफर करने की कोशिश की गई थी। इस मामले से यह भी पता चलता है कि बैंकिंग सुरक्षा सिर्फ कंप्यूटर या नेटवर्क की सुरक्षा तक सीमित नहीं है। पेमेंट की जांच और संदिग्ध गतिविधियों को समय पर पहचानना भी उतना ही जरूरी है।
इस घटना से क्या सीख मिली?
किसी बैंक पर साइबर हमला होना किसी भी लिहाज से अच्छी बात नहीं है। Bangladesh Bank Heist में बड़ी रकम का नुकसान हुआ और इंटरनेशनल बैंकिंग सिस्टम की सुरक्षा पर गंभीर सवाल उठे। इस घटना के बाद बैंकिंग सुरक्षा को लेकर कई जरूरी सबक सामने आए।
क्या सीख मिली?
- Security पर ज्यादा ध्यान: इंटरनेशनल बैंकिंग सिस्टम में सुरक्षा की कमियों पर चर्चा बढ़ी।
- पेमेंट की जांच जरूरी: बड़ी रकम या असामान्य जानकारी वाले ट्रांजैक्शन को ध्यान से चेक करना जरूरी है।
- International Cooperation की अहमियत: रकम की रिकवरी और जांच के लिए अलग-अलग देशों की संस्थाओं को मिलकर काम करना पड़ा।
- Cyber Security का महत्व: बैंकिंग सुरक्षा सिर्फ Password तक सीमित नहीं हो सकती।
इस घटना के बड़े नुकसान क्या थे?
- करोड़ों डॉलर की चोरी: लगभग 81 मिलियन डॉलर की रकम सफलतापूर्वक ट्रांसफर हो गई।
- बैंकिंग सिस्टम पर सवाल: इस घटना के बाद बैंकिंग सुरक्षा को लेकर गंभीर चिंताएं सामने आईं।
- रकम वापस पाने में मुश्किल: दूसरे देशों में पहुंच चुके पैसे को वापस लाना आसान नहीं था।
- सिस्टम की कमजोरियां सामने आईं: इस घटना ने दिखाया कि बैंकिंग सिस्टम और पेमेंट प्रोसेस के अलग-अलग स्तरों पर सुरक्षा जरूरी है।
Sources
- Reuters की : How a hacker’s typo helped stop a billion-dollar bank heist
- Bangladesh Financial Intelligence Unit : 2015–2016 Annual Report PDF
- अमेरिका के Justice Department : Official Document PDF
- New York Fed : Federal Reserve Bank of New York
अक्सर पूछे जाने वाले सवाल (FAQs)
1. बांग्लादेश बैंक हैकिंग कब हुई थी?
बांग्लादेश बैंक पर यह साइबर हमला फरवरी 2016 में हुआ था। हमलावरों ने बैंक के सिस्टम का गलत इस्तेमाल करके अनधिकृत पेमेंट इंस्ट्रक्शन भेजे थे।
2. हैकर्स कितने पैसे चुराना चाहते थे?
रिपोर्ट्स के मुताबिक, हैकर्स ने करीब 1 अरब डॉलर ट्रांसफर करने की कोशिश की थी। हालांकि, सभी पेमेंट सफल नहीं हुए।
3. वास्तव में कितने पैसे ट्रांसफर हुए थे?
बांग्लादेश की Financial Intelligence Unit की रिपोर्ट के मुताबिक, चार पेमेंट इंस्ट्रक्शन के जरिए लगभग 81.01 मिलियन डॉलर फिलीपींस के बैंक खातों तक पहुंचे थे।
4. कौन-सी Spelling Mistake हुई थी?
Shalika Foundation के नाम पर भेजे गए पेमेंट इंस्ट्रक्शन में “Foundation” की जगह “Fandation” लिखा गया था। इस गलती और पेमेंट की असामान्य रकम के कारण जांच के दौरान सवाल उठे थे।
5. क्या सिर्फ Spelling Mistake की वजह से 2 करोड़ डॉलर का पेमेंट रुक गया था?
नहीं। गलत Spelling ने शक पैदा करने में मदद की थी, लेकिन पेमेंट की असामान्य रकम और बैंकिंग जांच ने भी अहम भूमिका निभाई थी।
6. क्या New York Fed का सिस्टम हैक हुआ था?
New York Fed ने कहा था कि उसके सिस्टम में सेंध लगने का कोई सबूत नहीं मिला। हैकर्स ने बांग्लादेश बैंक के सिस्टम तक पहुंच बनाकर वहां से पेमेंट इंस्ट्रक्शन भेजे थे।
7. Bangladesh Bank Heist से क्या सीख मिलती है?
इस घटना से पता चलता है कि डिजिटल बैंकिंग में मजबूत Security, पेमेंट की सही जांच और संदिग्ध ट्रांजैक्शन पर समय रहते कार्रवाई करना बेहद जरूरी है।